サーバー証明書
WebStorm は、信頼できる証明書用の独自のストレージを提供します。
サーバー証明書は、IDE で設定した様々なツールやサービスとの安全な接続を確立するために使用されます。 これらの証明書は、リモートデプロイサーバーと、HTTPS を使用する Web サービスまたは API に影響します。 信頼できる証明書を追加すると、これらのツールやサービスが指定された証明書を信頼できるようになります。
WebStorm が実行する Git コマンドラインツールは、これらの証明書を使用せず、独自の証明書構成に依存します。 Windows では、Git に Windows 証明書ストアを使用させることができます。 で、 Windows 証明書ストアを使用する を選択します。
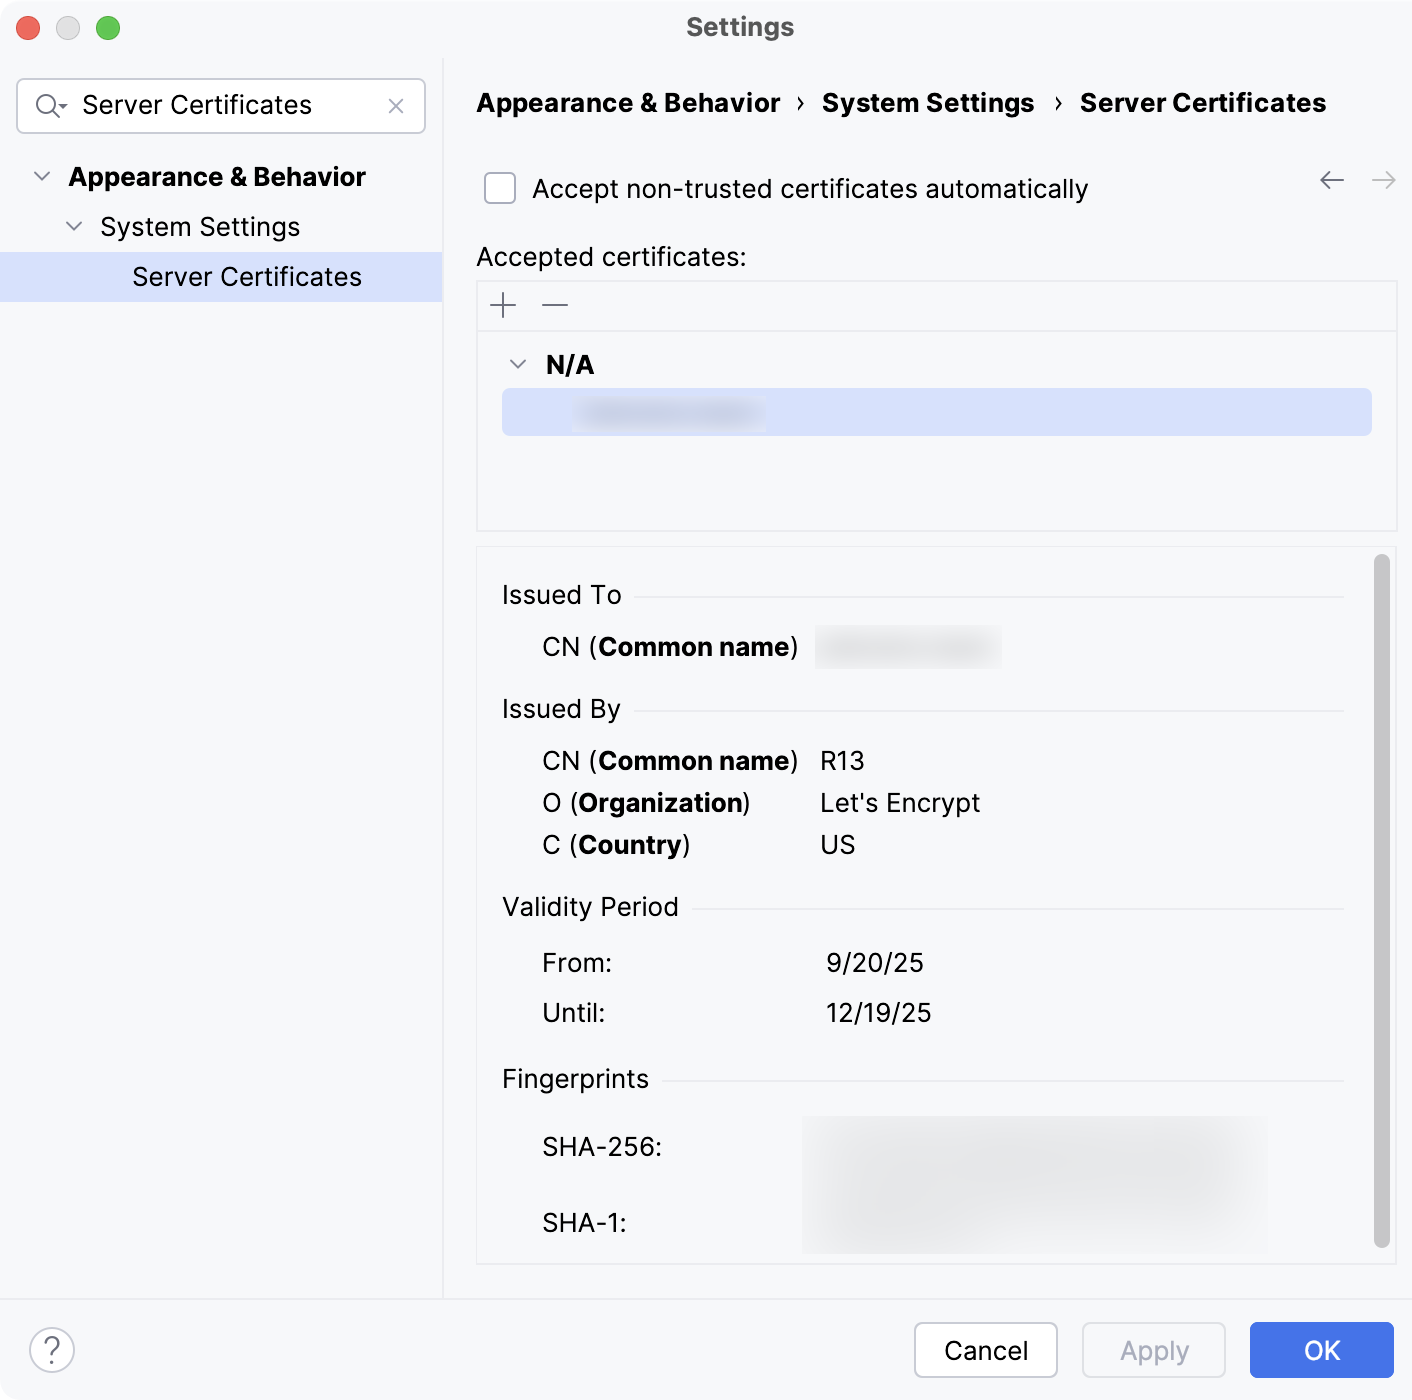
項目 | ショートカット | 説明 |
|---|---|---|
信頼できない証明書を自動的に受け入れる | 信頼されていない証明書(つまりリストに追加されていない証明書)をサーバーに要求を送信せずに自動的に承認する場合は、このオプションを選択します。 | |
| Alt+Insert | 信頼できるサーバー証明書をリストに追加します。たとえば、会社または内部の認証局のルート証明書などです。 開いたダイアログで証明書ファイルを選択します。 証明書ファイルの拡張子は .crt 、 .cer 、 .pem である必要があります。 信頼できる証明書の場合は、証明書情報がページの下部に表示されます。 |
| Alt+Delete | 選択した信頼できる証明書をリストから削除します。 |


追加された証明書の情報は、 ssl/cacerts に IDE 構成ディレクトリ内で保存されます。
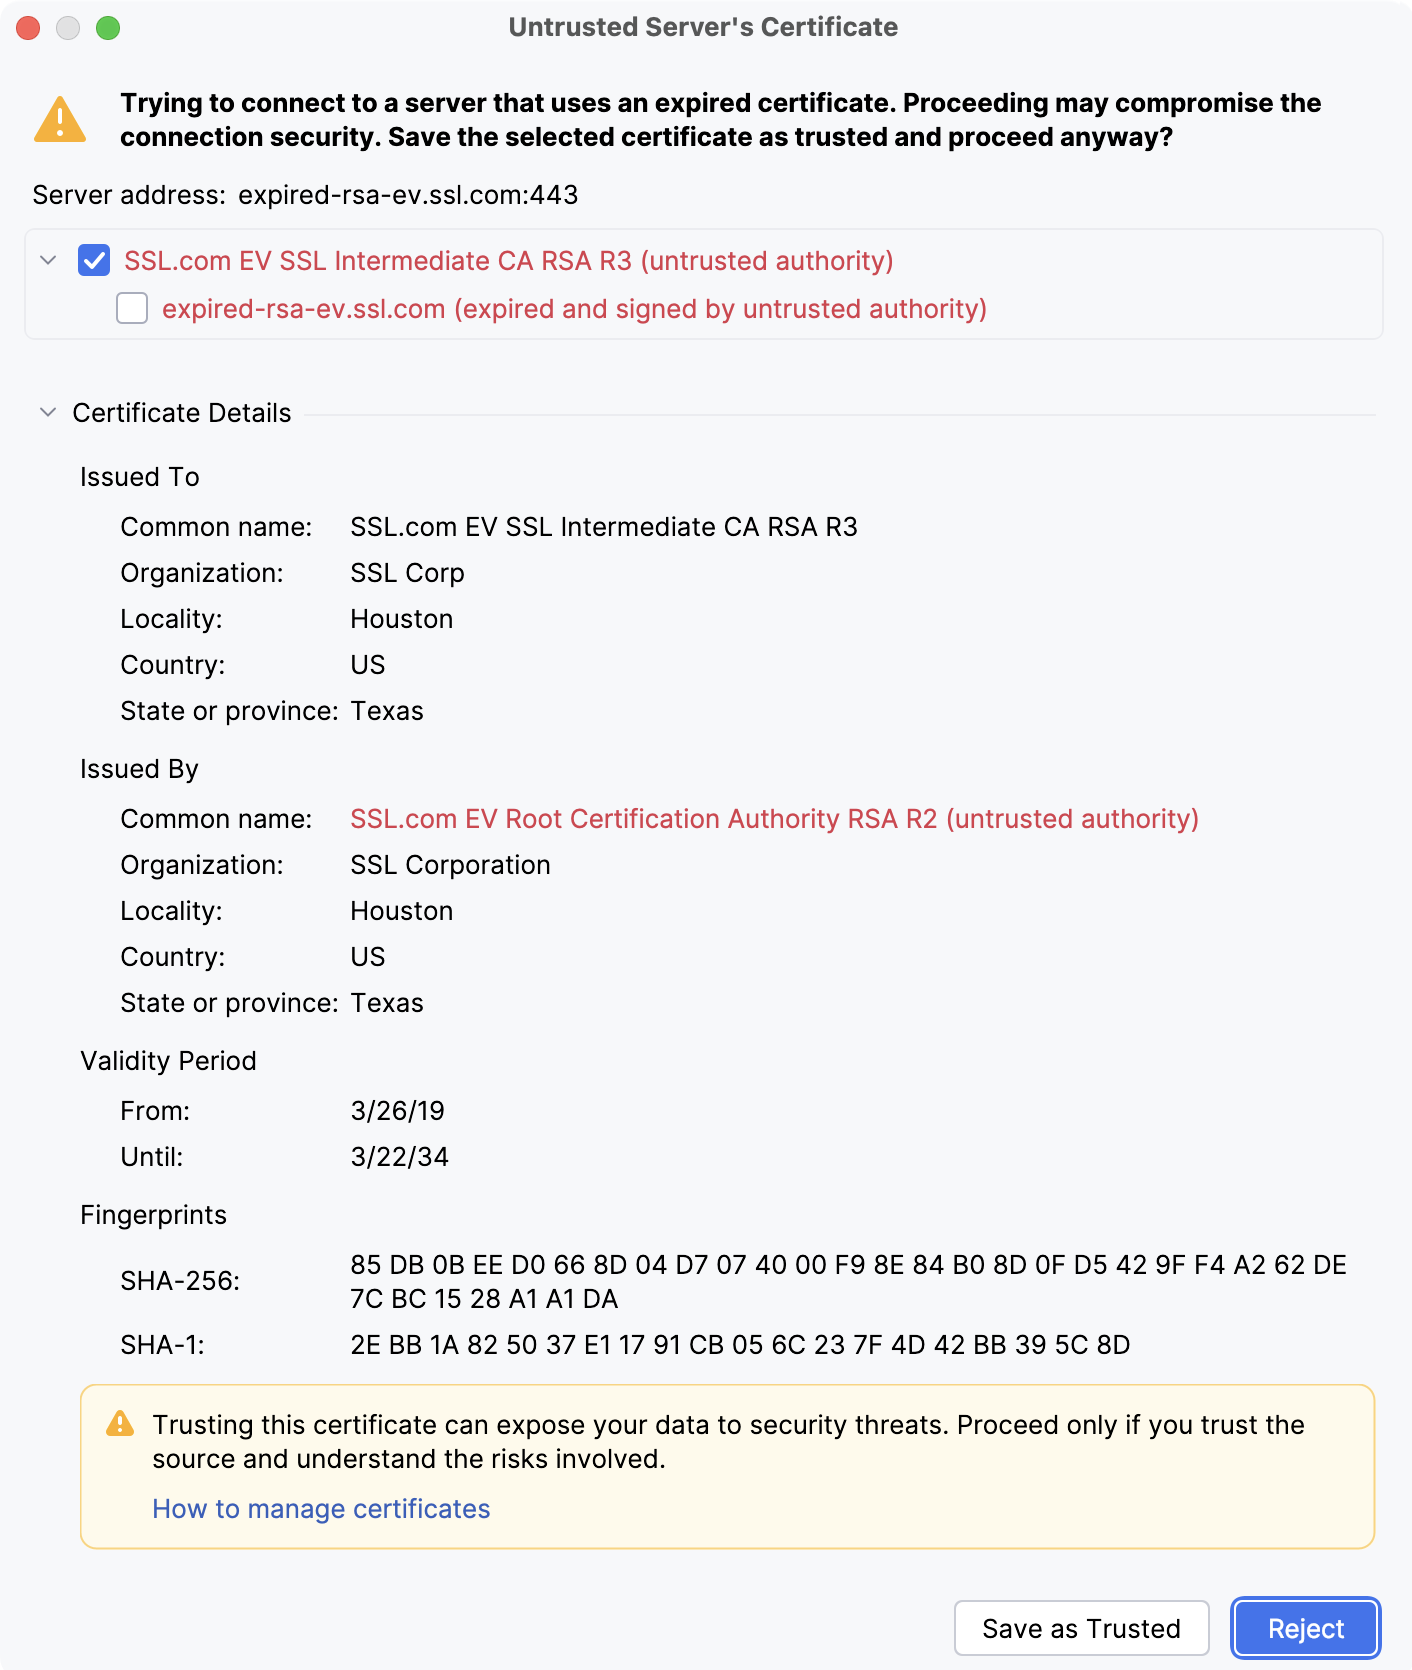
信頼できないサーバー証明書
WebStorm は、信頼できないサービスに接続する際に 信頼されていないサーバーの証明書 警告を表示します。
YouTrack の サポートナレッジベース(英語)から考えられる原因と解決策の詳細を学びます。